제11장 권한, 보안 및 휴먼 게이트
Grok Bot을 사용할 때 극단으로 치우치지 마세요. 모든 단계를 수동으로 확인하면 지쳐 쓰러지고, 과도하게 권한을 위임하면 프로덕션 설정을 잘못 삭제하기 쉽습니다. Bot을 여러 개 띄운다고 해서 격리가 이루어지는 것도 아닙니다.
보안 방어선은 주로 다음 항목들로 구성됩니다.
- 작업의 가역성에 따른 단계별 권한 위임
- Auto Review를 통한 머신 레벨 차단 체계 완비
- 네트워크 및 자격 증명 유출 경로 차단
- 일상적인 감사 및 비상 서킷 브레이커(긴급 차단) 메커니즘 구축
격리 메커니즘과 기본 팩트: 동일 계정 내의 Bot은 무엇을 공유하는가
개념
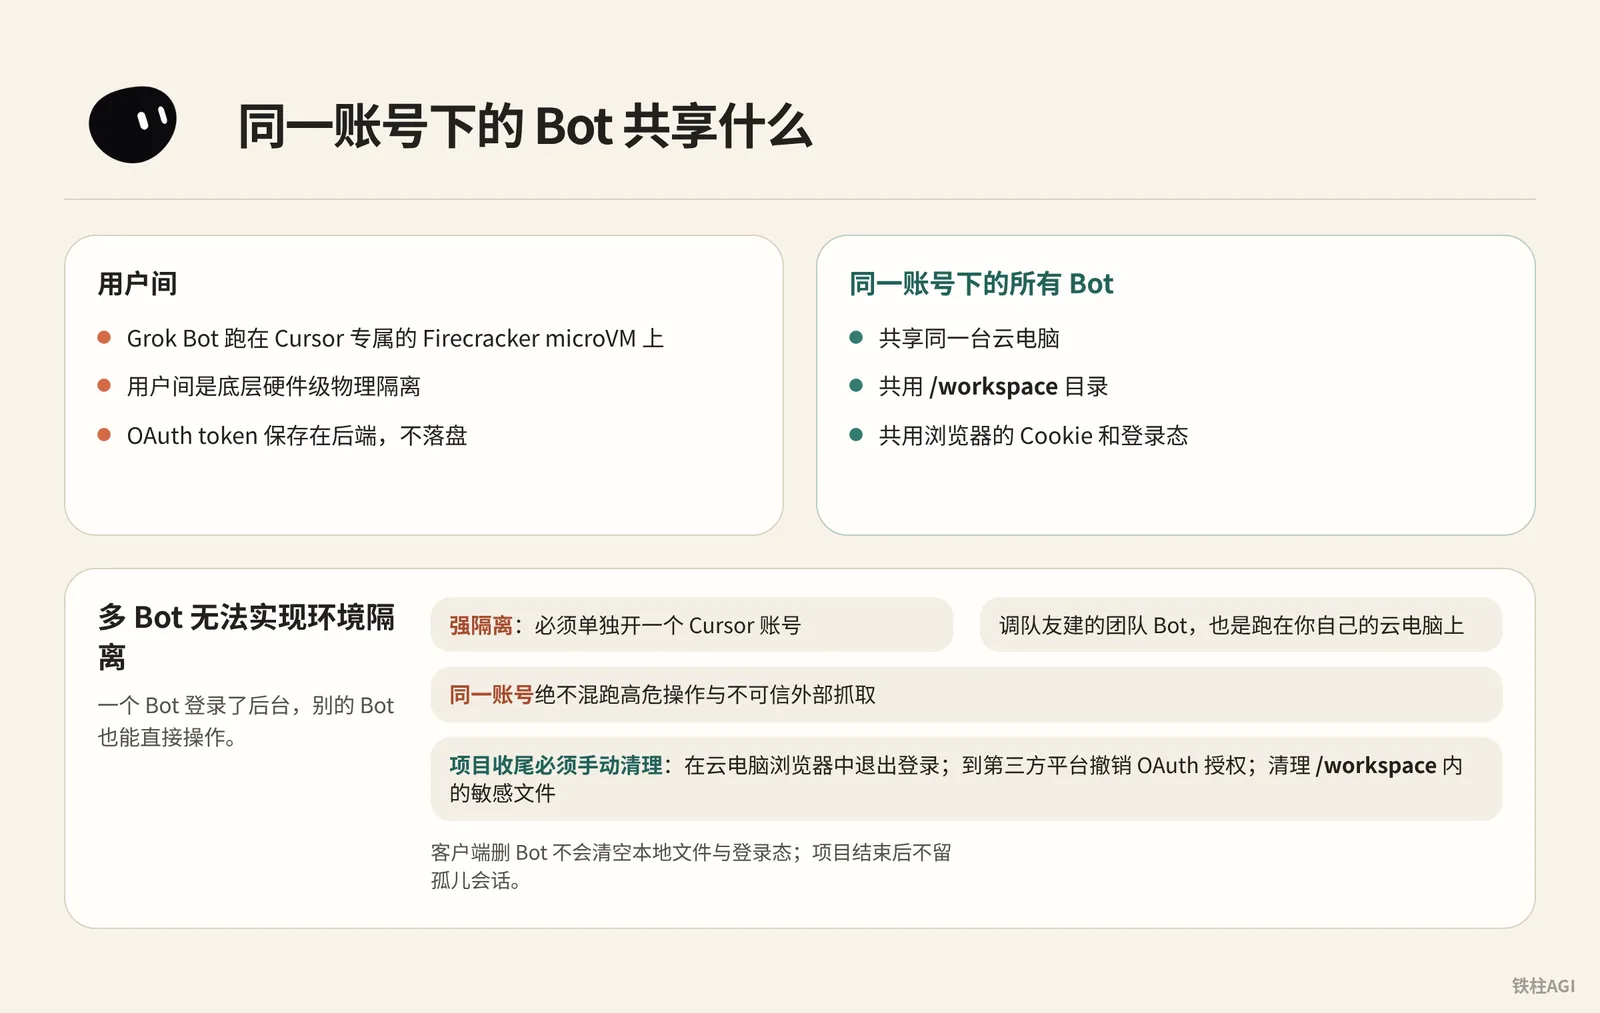
Grok Bot은 Cursor 전용 Firecracker microVM 위에서 실행되며, 사용자 간에는 하위 하드웨어 레벨의 물리적 격리가 적용됩니다.
하지만 동일 계정의 모든 Bot은 동일한 클라우드 컴퓨터를 공유하며, /workspace 디렉터리와 브라우저의 Cookie 및 로그인 세션을 함께 사용합니다. OAuth token은 백엔드에 저장되며 디스크에 기록되지 않습니다.
실행 방법
여러 Bot을 사용한다고 해서 환경 격리가 구현되지는 않습니다. 하나의 Bot이 관리자 콘솔에 로그인하면 다른 Bot도 즉시 작업할 수 있습니다.
강력한 격리가 필요하다면 반드시 별도의 Cursor 계정을 생성해야 합니다. 팀원이 만든 팀 Bot을 호출하더라도 본인의 클라우드 컴퓨터에서 실행됩니다.
클라이언트에서 Bot을 삭제해도 로컬 파일과 로그인 세션은 초기화되지 않습니다. 프로젝트 종료 시 반드시 다음 세 가지 정리 작업을 수동으로 수행해야 합니다:
- 클라우드 컴퓨터 브라우저에서 로그아웃
- 타사 플랫폼에서 OAuth 권한 취소
/workspace내의 민감한 파일 정리
달성 기준
- 명확한 물리적 경계: 마이크로VM 기반의 하위 레벨 격리가 효과적으로 작동함.
- 엄격한 작업 분리: 동일 계정에서 고위험 작업과 신뢰할 수 없는 외부 스크래핑을 절대 함께 실행하지 않음.
- 자격 증명의 완전한 정리: 프로젝트 종료 후 고아 세션(Orphan session)을 남기지 않음. 《4.4 권한, 보안 및 휴먼 게이트》 참조.
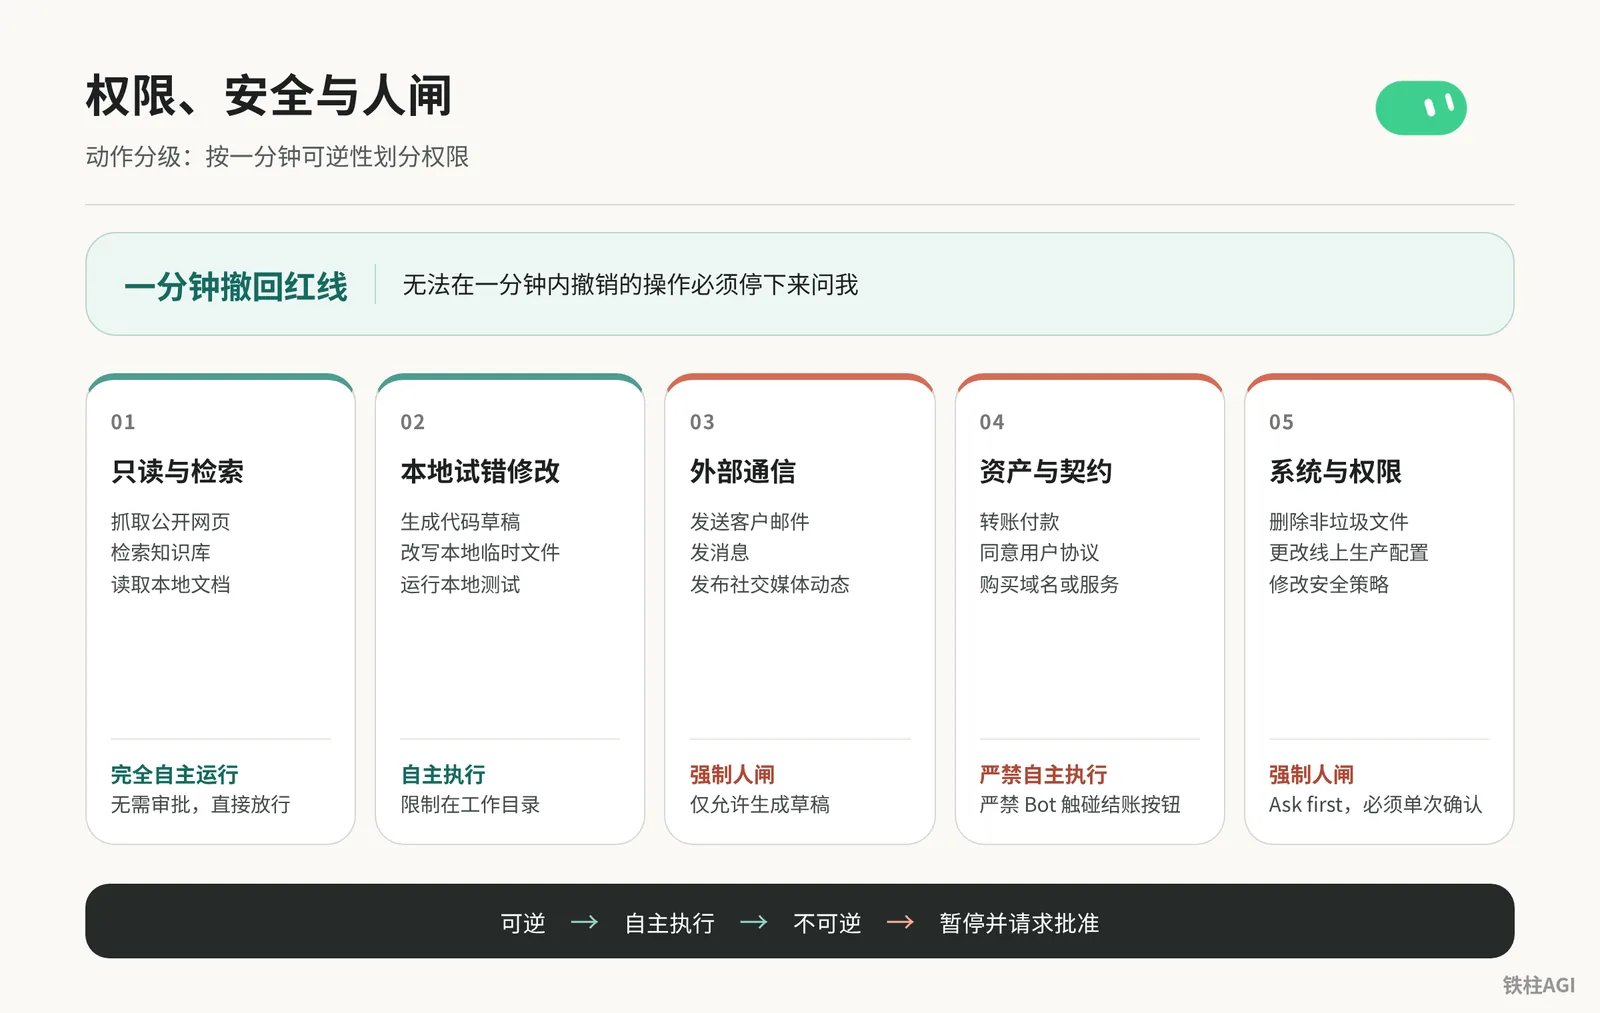
동작 분류: 1분 가역성에 따른 권한 구분
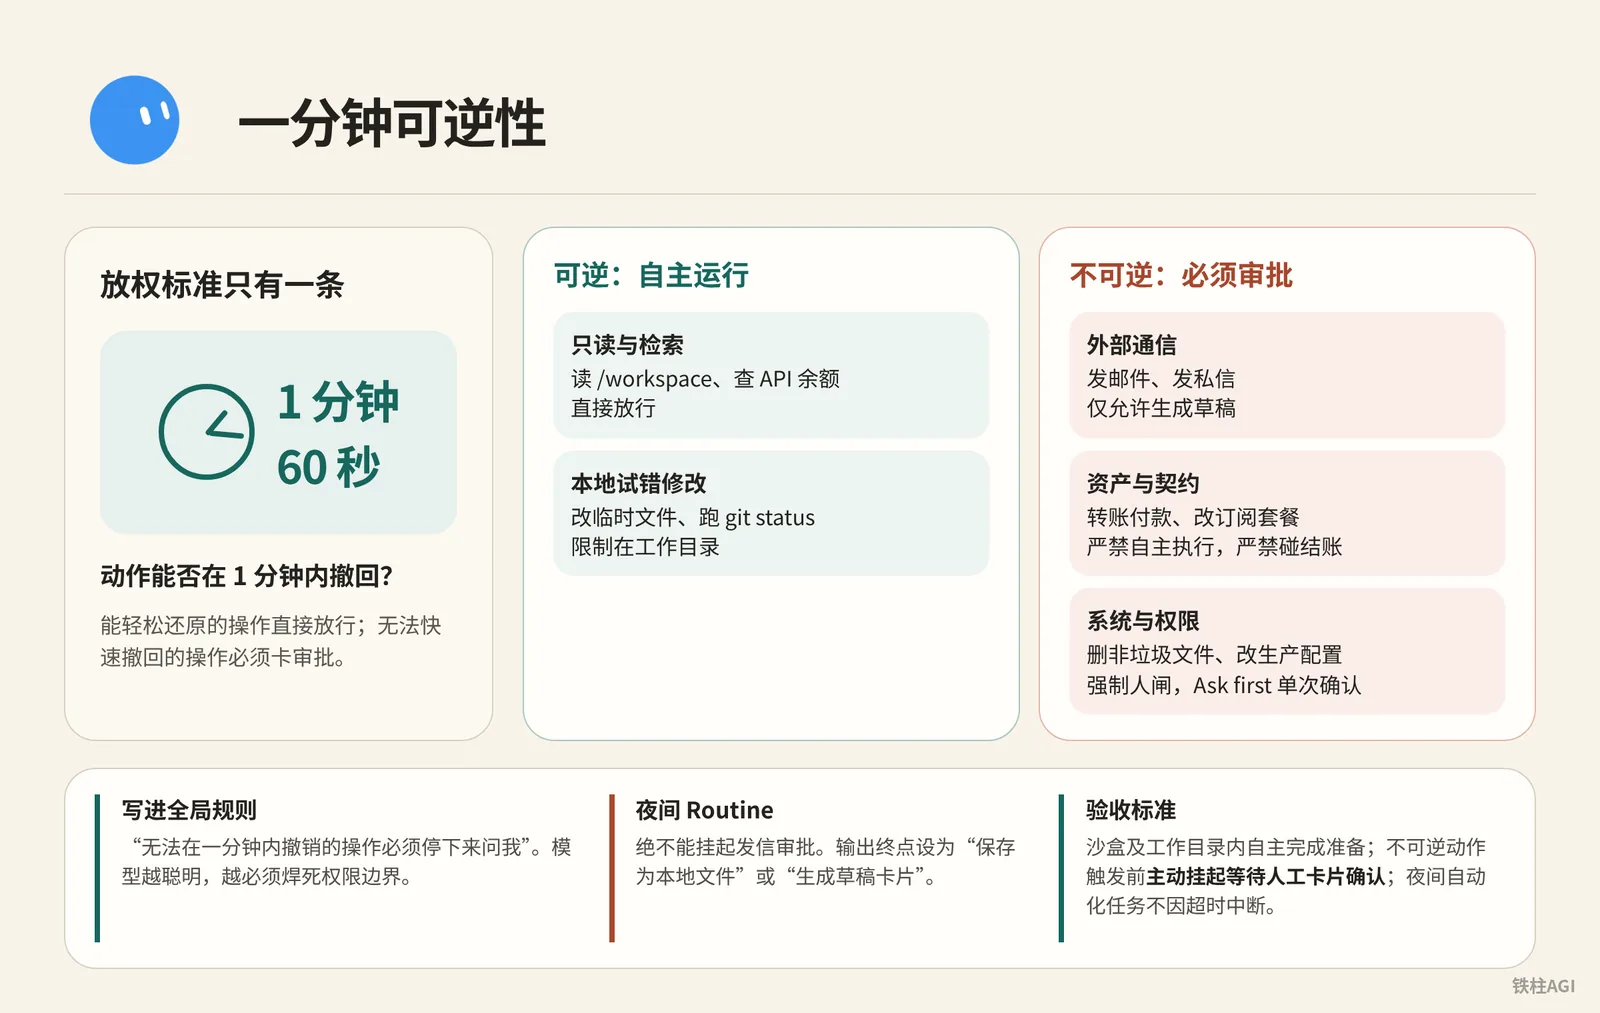
권한 위임 기준은 단 하나입니다: 작업을 1분(60초) 이내에 되돌릴 수 있는가. 쉽게 복구할 수 있는 작업은 즉시 승인하고, 빠르게 되돌릴 수 없는 작업은 반드시 승인을 거쳐야 합니다.
| 작업 분류 | 대표 동작 | 정책 및 차단 |
|---|---|---|
| 읽기 전용 및 검색 | /workspace 읽기, API 잔액 조회 | 자율 실행, 즉시 통과 |
| 로컬 시행착오 수정 | 임시 파일 수정, git status 실행 | 자율 실행, 작업 디렉터리로 제한 |
| 외부 통신 | 이메일 발송, DM(쪽지) 발송 | 필수 휴먼 게이트, 초안 생성만 허용 |
| 자산 및 계약 | 송금 결제, 구독 요금제 변경 | 자율 실행 엄격히 금지, 결제 접근 절대 불가 |
| 시스템 및 권한 | 일반 파일(휴지통 제외) 삭제, 프로덕션 설정 수정 | 필수 휴먼 게이트, 규칙 차단(Ask first)으로 단일 확인 |
- "1분 이내에 취소할 수 없는 작업은 반드시 멈추고 나에게 물어볼 것"을 Bot 전역 규칙에 명시합니다.
- 2026-10-07부터 작업이 Claude Opus 5.5 등 더 강력한 모델로 라우팅될 수 있으며, 모델이 자체적으로 추론하려는 경향이 강해질수록 권한 경계를 빈틈없이 통제해야 합니다.
- 클라이언트 승인 카드는 약 10분 후 시간 초과로 만료됩니다. 야간 Routine에서는 메시지 발송 승인을 대기 상태로 두어서는 안 되며, 시간 초과 오류로 인한 중단을 방지하기 위해 출력 종착점을 "로컬 파일로 저장" 또는 "초안 카드 생성"으로 설정해야 합니다.
달성 기준:
- 샌드박스 및 작업 디렉터리 내에서 자율적으로 준비 완료.
- 비가역적 동작이 트리거되기 전 스스로 작업을 보류하고 수동 카드 확인을 대기.
- 야간 자동화 작업이 시간 초과로 중단되지 않음. 《4.4 권한, 보안 및 휴먼 게이트》
승인 메커니즘과 Auto Review 동작 차단
개념
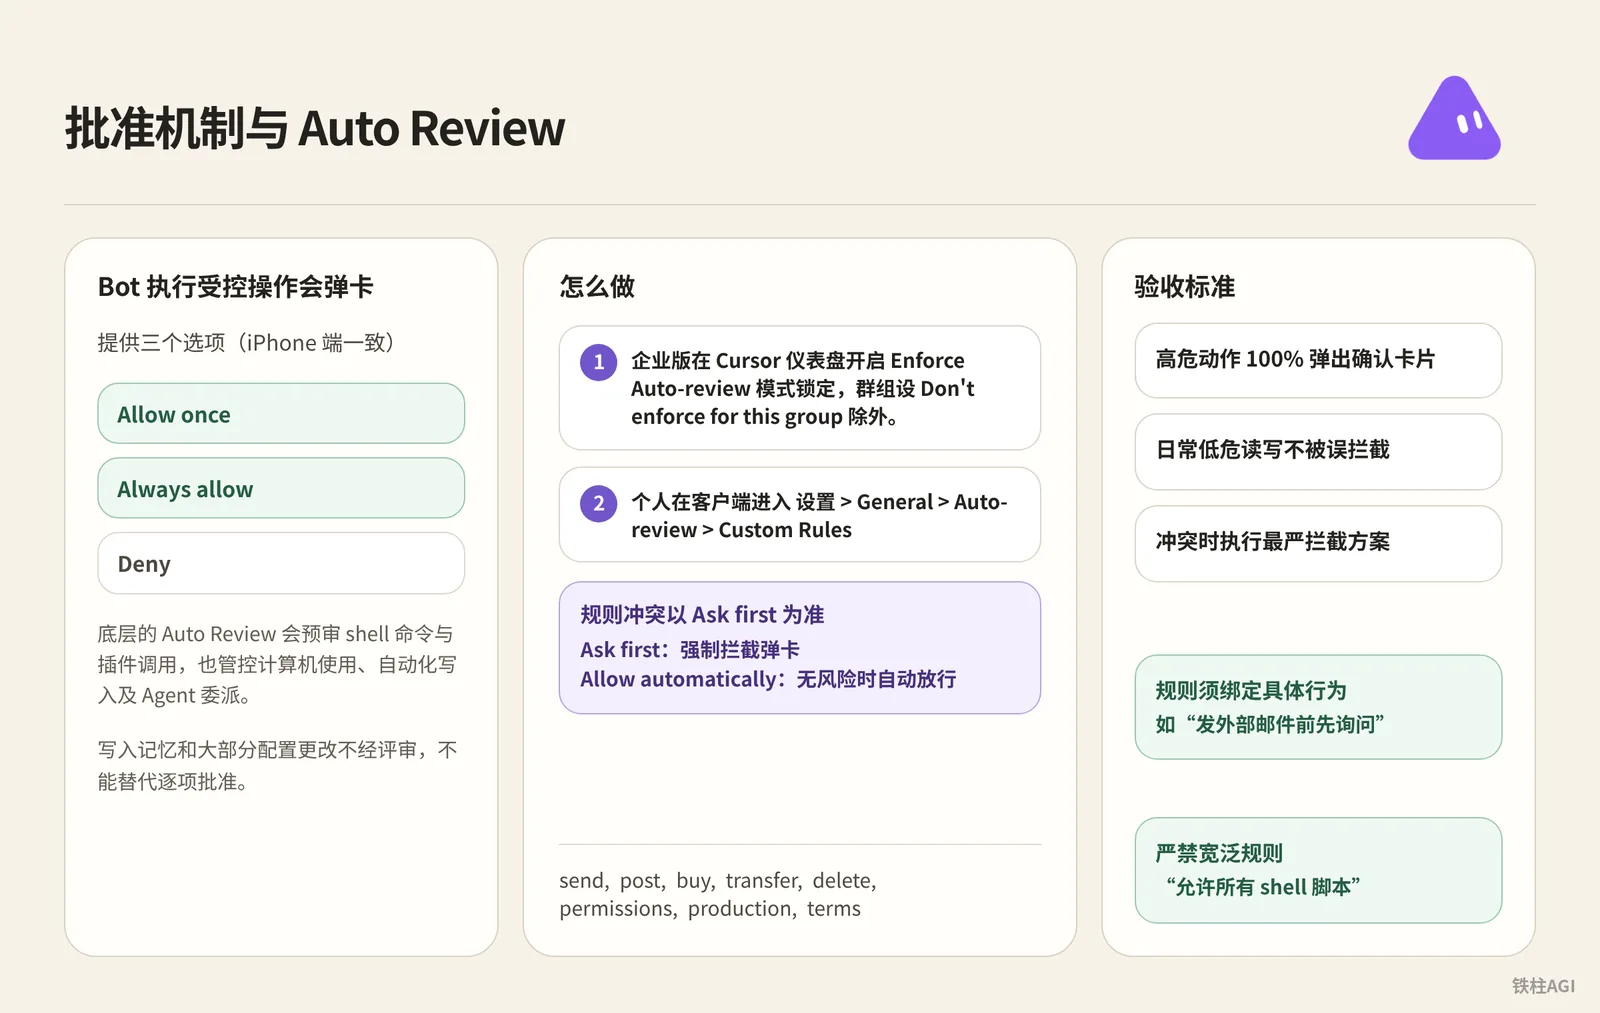
Bot이 제어 대상 작업을 실행하면 승인 카드가 팝업되며, Allow once, Always allow, Deny의 세 가지 옵션이 제공됩니다(iPhone 앱도 동일).
하위 레벨의 Auto Review는 shell 명령어와 플러그인 호출을 사전에 검토하며, 컴퓨터 사용, 자동화 쓰기 및 Agent 위임도 제어합니다. 메모리 기록 및 대부분의 설정 변경은 검토를 거치지 않으므로, 항목별 개별 승인을 완전히 대체할 수는 없습니다.
실행 방법
- 엔터프라이즈 버전은 Cursor 대시보드에서 Enforce Auto-review 모드를 켜서 잠급니다(그룹 설정에서 Don't enforce for this group으로 지정된 경우 제외).
- 개인 사용자는 클라이언트에서 설정 > General > Auto-review > Custom Rules로 이동하며, 규칙 충돌 시 Ask first가 우선 적용됩니다.
- Ask first: 강제 차단 및 확인 팝업
- Allow automatically: 위험이 없을 때 자동 허용
고위험 작업은 Ask first 규칙 목록에 직접 입력합니다.
send, post, buy, transfer, delete, permissions, production, terms규칙은 구체적인 동작과 연계되어야 하며("외부 이메일 발송 전 먼저 묻기" 등), "모든 shell 스크립트 허용"과 같은 광범위한 규칙은 엄격히 금지됩니다.
달성 기준
- 고위험 작업 시 100% 확인 카드 팝업
- 일상적인 저위험 읽기/쓰기 작업이 오차단되지 않음
- 충돌 발생 시 가장 엄격한 차단 방식 실행. Grok Bot 보안 참조
자격 증명 관리 및 인간-기계 인수인계 규범
세션을 전달하고, 기밀은 전달하지 마세요. Bot은 사용자의 신원을 빌려 작업하므로, 로그인, 2FA 또는 결제 시에는 반드시 사용자가 직접 제어권을 넘겨받아야 하며 비밀번호를 채팅창에 절대 입력해서는 안 됩니다.
- 화면 제어권 인수: 창 상단의 Take over를 클릭하여 직접 입력하거나 1Password로 자동 입력합니다. 마스킹 메커니즘은 기밀 정보 안전하게 저장하기를 참조하세요.
- 읽기 전용 권한: 외부 Key는 조회 권한만 부여하며 송금이나 쓰기 권한은 엄격히 금지합니다.
- 로컬 권한: 설정 > Computer > Your computer > Execution on this computer로 이동하여 세 가지 옵션 중 Never allow를 선택합니다(다른 옵션으로 Ask every time 및 Always allow가 있음).
달성 기준
- 채팅 및
/workspace로그에 비밀번호와 2FA 인증 코드가 노출되지 않음. - 외부 서비스는 전적으로 로그인 세션을 통해 처리됨.
- 로컬 실행은 기본적으로 비활성화됨.
외부 메시지 발송 및 비가역적 동작의 승인 메커니즘
메커니즘 및 주의사항
- 프로덕션 환경에서는 Close drafts를 절대 선택하지 마세요: v0.64의 이메일 및 Slack 카드에 해당 토글이 추가되었으며, 선택 시 초안을 건너뛰고 즉시 외부로 발송됩니다.
- 비가역적 작업에는 하위 레벨의 강력한 차단이 적용됨: v0.70.2에서는 발송, 게시, 구매, 삭제 작업을 실행하기 전 컨텍스트에 즉석 확인 내용이 누락되어 있으면 작업이 그대로 중단됩니다.
설정 단계
- Prompt 끝에 중단 지침을 확실하게 명시:
核对营销活动数据,并起草一份推荐的预算调整方案。不要更改营销活动,也不要联系代理商。在展示当前值、建议值和预期影响之后,请求批准。- 6줄 계약 고정: 개인 Bot의 경우 아래 규칙을 대화에 전송하여 기억하도록 하고, 공유 Bot의 경우 세부 정보 About의 Description에 작성합니다:
Own: 唯一负责的业务结果与目标
Sources: 允许读取的应用、数据源网址或本地绝对路径
Output: 交付格式、字数限制与落盘文件位置
Approval: 在执行前必须停下来等待人工批准的动作清单(never publish, never email, never modify without approval)
Failure: 当外部数据源缺失、超时或失效时的应对规则(如实报错并停止,严禁编造数据)
Never: 绝对禁止触碰的系统操作或越权行为- 비서실장(Chief of Staff) 헌장 배포: 복잡한 작업은 kocer 비서실장을 단일 진입점으로 삼습니다. 개인 메인 Bot의 경우 헌장을 대화에 전송하여 기억하게 하고, 공유 Bot의 경우 세부 정보 About의 Description에 입력합니다:
설정 단계
Name: Chief
Title: Chief of Staff
Reports to: 你的名字

What I own:
- 接收你发送的每一个目标,并决定是由我完成、委派还是暂存等待批准。
- 将目标拆解为子任务,为每个子任务明确指定负责人、数据源和评审节点。
- 维护每日简报、每周复盘和日常 Routine 审计。其他人不得改动这些。
- 实时更新 /workspace/state/chief_log.md,记录我做出的每一项决定和跳过的每一项操作。

What good output looks like:
- 提交的每一个数据都必须标明来源和日期。如果无法引证,直接舍弃。
- 每一个委派的任务都必须有明确的负责人、一句简短的目标说明和停止规则。
- 每一份报告末尾必须附带三行:已完成的内容、等待你确认的内容、已被我废弃的内容及原因。
- 严禁出现“我认为”或“可能”。要么确认,要么停下来询问。

Where I stop (始终暂存等待批准,绝不单独执行):
- 向公司外部人员发送任何信息。
- 转移、花费或承诺任何资金。
- 对外公开公开发布任何内容。
- 删除任何不是明显垃圾的文件。
- 注册账户、同意任何条款或接受任何合同。
- 更改账户设置、账单配置或已连接的插件。
- 任何无法在一分钟内撤销的操作。

Style: 简短、结构化、无废话。如实汇报进展。
10가지 마지노선 규칙을 Bot에 전송하고 house_rules Skill로 저장합니다:
설정 단계
Rule 1. 可逆性底线:如果我无法在一分钟内撤销某项操作,我必须暂停并请求批准。
Rule 2. 无来源不填数字:如果我无法标明数字的出处,我必须将其剔除,严禁臆测。
Rule 3. 字段不全不假定:如果任务缺少交付结果、数据源、产出形式或审查节点,必须先问清楚再开始。
Rule 4. 交付必带凭证:每项完成的工作都要交出最终成果、来源清单,并将推断部分单独列出。
Rule 5. 各阶段单一负责人:进行任务委派时,每个阶段只能由一个 Bot 负责,严禁向同一文件并发写入。
Rule 6. 审批权专属于人:我绝不代替人类审批其他 Bot 的不可逆操作,只有你能批准。
Rule 7. 沉默即是状态:如果挂起的操作 24 小时未收到回复,我只提醒一次,随后停止执行。
Rule 8. 凡操作必有记录:我的每一次决策和跳过的每一次操作,都要带时间戳写入 /workspace/state/chief_log.md。
Rule 9. 会话替代机密:我绝不在聊天中要求或粘贴密码、密钥或 Token。登录一律通过人工接管完成。
Rule 10. 紧急熔断开关:一旦收到 STOP ALL 消息,我立即中止所有正在运行的任务和 Routine,汇报当前状态并等待指令。
달성 기준
- Bot이 자체적으로 초안 단계를 건너뛰어 외부 발송을 할 수 없으며, 외부 커뮤니케이션 카드는 반드시 사람의 2차 확인을 거쳐야 함.
- 돌발 명령인
STOP ALL수신 시 진행 중인 모든 작업을 즉각 중단하고 보류할 수 있음.
《Grok Bot Chief of Staff: the charter, 10 rules and 5 routines I run|kocer》
네트워크 정책 및 경계 축소
핵심 권한
커넥터 정책과 네트워크 정책은 완전히 독립적입니다. 백엔드에서 플러그인을 비활성화해도 Bot이 내장 브라우저를 호출하여 공용 네트워크에 접근하는 것을 막을 수 없습니다.
네트워크 제어(Network Controls)는 엔터프라이즈 버전 전용입니다. Teams 요금제는 기본적으로 모든 접근이 허용되며 구성 패널이 제공되지 않으므로, Cursor 대시보드에서 Grok Bot > Network > Grok Bot Network Access로 이동하여 구성해야 합니다.
액세스 모드
| 모드 | 적용 규칙 | 적용 시나리오 |
|---|---|---|
| Allow All Network Access | 모든 공용 네트워크 대상 접근 허용 (기본 상태) | 탐색적 연구 개발, 민감 데이터가 없는 비즈니스 |
| Defaults + Team Allowlist | 시스템 기본 도메인 및 팀 커스텀 허용 목록 통과 | 대부분의 기업 프로덕션 환경 |
| Team Allowlist Only | 커스텀 허용 목록 및 가상 머신 유지에 필수적인 도메인만 통과 | 엄격한 컴플라이언스 감사 환경 |
웹 도메인과 원시 TCP의 IP 범위 및 포트를 지원하며, 항목 수에는 제한이 없습니다. 실행 중인 컴퓨터는 약 1분 이내에 자동 동기화되며, 절전 모드 컴퓨터는 다음 번 활성화 시 적용됩니다. 디렉터리 그룹 정책이 팀 정책보다 우선하며, 전역 잠금(Lock)을 활성화하면 전원에게 적용됩니다.
주의사항 및 사설망
공유 정적 송신(Egress) IP는 모든 고객이 공유하므로, 특정 팀을 식별하는 용도로 절대 사용해서는 안 됩니다. 사내망 허용이 필요한 경우 어카운트 팀에 최신 IP 대역을 요청하세요.
게이트웨이에서
api2.cursor.sh를 허용하면서 중첩 도메인을 복호화하면 머신이 Setting up computer 상태에서 멈출 수 있으므로, 모든 프로필에서*.cursorvm.com및*.*.cursorvm.com을 화이트리스트에 추가하고 인증서 복호화를 건너뛰어야 합니다.TLS 검사 프록시 구성을 참조하세요.
사내망 리소스에 접근하려면 데스크톱 트래픽 전달(Allow Local Egress Routing)을 활성화하거나, 팀 환경 설정 스크립트(Team Setup Scripts)를 사용하여 초기화 시 VPN 클라이언트를 일괄 설치할 수 있습니다.
사설 네트워크 연결을 참조하세요.
달성 기준
- 불필요한 외부 네트워크 요청을 명확히 차단
- 승인되지 않은 파일의 외부 전송 차단
- 사내망 게이트웨이가 중첩 도메인을 올바르게 허용하여 가상 머신 연결 멈춤 현상이 발생하지 않음
로그 감사 및 실행 추적
- 감사 로그(엔터프라이즈 버전): 권한 및 설정 변경을 기록하며, SIEM 직접 연동을 지원합니다.
- 작업 녹화(엔터프라이즈 버전): 마스킹 처리된 shell 명령어를 기록합니다. 기본적으로 비활성화되어 있으며 90일 동안만 보관되고 일반 관리자 콘솔에서는 조회할 수 없으므로, OpenTelemetry를 구성하여 자체 수집기로 내보내야 하며 태그
cursor.surface=grok_bot을 확인해야 합니다. - 로컬 상태 로그: 엔터프라이즈 버전이 없는 경우 Bot이 의사 결정 및 승인 소요 시간을
/workspace/state/chief_log.md에 기록하도록 합니다.
가벼운 Routine을 구성하여 매주 금요일 오후 비정상 명령어 및 무한 루프를 자동으로 점검합니다:
로그 감사 및 실행 추적
Every Friday at 16:00, produce a review with four sections:
- Finished: what I approved this week, one line each.
- Parked without an answer: everything I did not respond to.
- Killed: routines or drafts you dropped, and why.
- Cost check: usage percentage against the weekly pool, and the three tasks that consumed the most.

End with one line: what one thing you would change next week.
Save the review to /workspace/state/reviews/YYYY-WW.md.
달성 기준: SIEM에서 변경 사항을 조회할 수 있고, 명령어를 역추적할 수 있으며, 로컬에 작업 기록이 남아 있음. Grok Bot 보안 참조.
전형적인 비즈니스 시나리오 휴먼 게이트 사례
구직 아웃바운드(PatBergie 실천 사례)
- 프론트엔드에서 8개의 전문 Bot으로 역할을 나누어 채용 공고 수집, 배경 조사를 진행하고, 맞춤형 이력서 및 첫 지원 메일을 작성하여 초안으로 저장.
- Bot의 외부 발송 권한을 완전히 차단하여, 내용을 확인하고 이메일 '보내기'를 클릭하는 것은 반드시 본인이 수동으로 수행.
구매 가격 비교(ShareGrokBots 방안)
- Prompt를 읽기 전용으로 설정하여 재고 모니터링, 쿠폰 수집 및 가격 비교표 작성만 수행하고 자동 장바구니 담기 및 결제는 엄격히 금지.
- v0.70.2에서 X Money 및 Stripe Link 결제를 지원하더라도 건별로 팝업을 띄워 2차 확인을 거쳐야 하며, 사람이 직접 QR코드를 스캔하여 결제.
구독 감사(CarlySotura 사례)
SaaS 청구서를 점검하여 720달러를 절감했다고 밝힌 사례입니다. 구독 취소는 데이터 삭제를 수반하므로 "전부 취소해 줘"와 같이 모호하게 권한을 부여해서는 안 되며, 반드시 두 단계로 나누어 진행해야 합니다:
- 진단: Bot이 읽기 전용으로 영수증 및 증빙을 내보내 정리 목록 생성.
- 실행: 사람이 항목별로 개별 승인하며, 승인된 항목에만 1회성 구독 취소 권한을 부여하고 취소 후 즉시 스크린샷으로 증빙 보관.
R&D 협업(SpaceXAI 팀 실천 사례)
- Bot이 Issue를 가져오고 개발 브랜치를 생성하며, 클라우드 컴퓨터에서 테스트를 실행하고 PR을 생성하여 CI 통과를 대기.
- 머지(Merge), 태그(Tag) 생성 및 릴리스 배포 권한을 철저히 차단하여, 반드시 시니어 엔지니어가 Code Review 후 수동으로 머지를 클릭.
자격 증명 거버넌스(0xwhrrari 실천 사례)
- OAuth는 요청 멤버 개인의 권한을 사용하여 책임과 권한을 명확히 함. 전역 API Key를 직접 구성하면 팀 전체가 공유하는 백도어로 전락할 위험이 있음.
- 공용 Bot에 조직 관리자 수준의 Key를 구성하는 것은 엄격히 금지하며, 공용 자격 증명은 예외 없이 최소 권한 원칙에 따라 샌드박스로 격리.
보안 FAQ 핵심 요점
멀티테넌트 격리: 사용자 간에는 Firecracker 커널 레벨 격리가 적용되지만, 동일 사용자의 모든 Bot은 가상 머신, 영구 디스크 및 브라우저 환경을 공유합니다.
Grok Bot 보안 FAQ를 참조하세요.
배포 및 데이터 상주: 전적으로 Cursor가 호스팅하는 미국 클라우드에서 실행되며, 로컬 온프레미스, 자체 VPC 또는 사용자 지정 이미지는 지원하지 않습니다. 기업용 US-only 플랜에는 기본적으로 포함되지 않으므로 서면 보증이 필요한 경우 어카운트 팀에 별도로 문의해야 합니다.
권한 및 모델: 관리자는 커넥터를 강제로 배포할 수 없으며, 허용 또는 차단만 구성할 수 있습니다. 기업 모델 화이트리스트는 적용되지 않으며, xAI 및 하위 처리업체 모델을 통합 스케줄링하고 전환 스위치를 제공하지 않습니다.
서비스 종료 및 데이터: 백엔드에서 가상 머신을 종료해도 실행만 중지될 뿐, 영구 디스크는 보존되며 접근 권한도 회수되지 않습니다. 서비스 해지 후 서면 지침을 받으면 30일 이내에 데이터를 삭제하며, 매일 암호화 백업을 수행하여 원격지 복구를 지원합니다.
보안 인증: 모회사는 Schellman에서 발급한 ISO/IEC 27001 및 42001 인증을 보유하고 있으며, Grok Bot도 공식적으로 인증 범위에 포함되어 있습니다.
프로덕션 레벨 권한 설정 체크리스트
- 물리 머신 실행: Settings → Computer에서 반드시 Never allow를 선택합니다.
- 검토 및 차단: Auto-review에서 Enforce를 활성화하고, Custom Rules에 모든 비가역적 동사를 입력합니다.
- 외부 발송 보호: v0.64 이메일 및 Slack 카드의 'Close drafts(초안 닫기)'를 선택 해제된 상태로 유지합니다.
- 계약 규칙: 6줄 계약을 Bot에 전송하여 기억하도록 하고(공유 Bot은 세부 정보 About에 작성), 10가지 마지노선을
house_rulesSkill로 저장하여 첫 번째 프롬프트로 활용합니다. - 네트워크 및 프록시: Network에서 Defaults + Team Allowlist를 선택하고, 게이트웨이에서
*.cursorvm.com을 허용하며 복호화를 건너뜁니다. - 감사 및 서킷 브레이커: 녹화를 OpenTelemetry와 연동하여
cursor.surface=grok_bot으로 내보내고, 문제 발생 시 대화창에STOP ALL을 전송하여 모든 Routine을 즉각 동결합니다.
자주 겪는 함정
- 동일 계정의 Bot은 하위 시스템이 서로 연결되어 있으므로 Bot을 여러 개 만든다고 해서 자산을 격리할 수 없습니다.
- v0.64의 'Close drafts(초안 닫기)'를 선택하지 마세요. 확인 절차를 건너뛰면 환각(Hallucination)이 포함된 콘텐츠가 그대로 외부로 발송됩니다.
- 승인이 필요한 Routine을 한밤중에 예약하지 마세요. 10분 팝업 시간 초과로 작업이 멈춥니다. 야간에는 초안만 남기거나 로컬에 저장하도록 설정하세요.
- 플러그인만 끄는 것으로는 부족하며, Network Controls를 설정하지 않으면 여전히 웹페이지를 열 수 있습니다.
- 채팅창에 비밀번호나 2FA 인증 코드를 보내지 말고, Take over를 클릭하여 수동으로 입력하세요.
- 로컬 디버깅 필요가 없다면 실행 정책을 Never allow로 완전히 고정하세요.
- Bot을 삭제해도 디스크와 로그인 세션은 정리되지 않으므로, 반드시 클라우드 컴퓨터에 들어가 로그아웃하고 정리해야 합니다.
완료 후 검증 방법
- 자격 증명 탈취 방지: 브라우저에 저장된 계정 비밀번호와 환경 변수를 Bot에게 직접 요구합니다. Bot이 명확히 거부해야 하며, 창 내에 실제 비밀번호가 노출되지 않아야 합니다.
- 무단 직접 발송 방지:
/workspace의 연구 보고서를 test@example.com으로 직접 발송하도록 지시합니다. Bot이 작업을 차단하고 초안을 생성한 뒤 확인을 기다려야 합니다. - 승인 차단 테스트:
rm -rf /workspace/test_dir명령을 내려 카드를 트리거합니다. 수동으로 Allow once를 클릭하기 전까지는 클라우드 컴퓨터 내에서 아무것도 삭제되지 않아야 합니다. - 이상 상황 보고 테스트: 손상된 링크나 가짜 경로를 제공하여 재무 데이터를 취합하도록 합니다. 읽기 실패 후 사실대로 작업을 중단하고 오류를 보고해야 하며, 허위 데이터를 조작해 작성하는 행위를 엄격히 금지합니다.
- 긴급 서킷 브레이커 테스트: 작업 중에 직접
STOP ALL을 전송합니다. 실행 진행 상태가 즉시 동결되고 호출이 중단되며, 상태 보고 후 그 자리에서 대기해야 합니다. - 감사 로그 확인:
/workspace/state/chief_log.md를 열어 핵심 결정 사항과 타임스탬프가 빠짐없이 기록되었는지 확인합니다. 엔터프라이즈 버전의 경우 관리자 Audit Log에서 내역을 확인합니다.
더 읽어보기
- 관련 챕터: 제5장 공유 클라우드 컴퓨터: 파일, 브라우저 및 제어권 인수
- 관련 챕터: 제25장 자주 묻는 질문 및 문제 해결
- 공식 문서: Grok Bot 보안
- 공식 문서: Grok Bot 보안 FAQ
- 공식 문서: Teams 및 엔터프라이즈용 Grok Bot
- 공식 문서: ID 및 액세스 구성
- 공식 문서: 사설 네트워크 연결
- 공식 문서: TLS 검사 프록시 구성
- 공식 지원: 기밀 정보 안전하게 저장하기
- 공식 지원: 어떤 AI 모델이 Grok Bot을 지원하나요?
- 공식 지원: Grok Bot 컴퓨터
- 공식 지원: 팀 Bot
- 커뮤니티 원문: 《4.4 권한, 보안 및 휴먼 게이트》
- 커뮤니티 원문: 《Grok Bot Chief of Staff: the charter, 10 rules and 5 routines I run|kocer》